ideale-e.com

Automation

ChatGPT und Codex: Datenschutz und IT-Sicherheit richtig einstellen

Weniger Daten teilen. Zugriffe bewusst freigeben.

10.10.2026 · 6 Min. Lesezeit

Free, Plus, Pro oder Business? Entscheidend sind nicht nur dein Abo, sondern die Daten, Berechtigungen und Abläufe dahinter. So nutzt du ChatGPT und Codex bewusster – privat und im Unternehmen.

Die kurze Antwort

Bei privaten ChatGPT-Tarifen solltest du das Modelltraining deaktivieren. Bei Business, Enterprise, Edu und der API werden Ein- und Ausgaben standardmässig nicht zum Training verwendet. Trotzdem bleiben Datensparsamkeit, Zugriffsrechte und die rechtliche Prüfung nötig. Ein ausgeschalteter Trainingsschalter ist keine Freigabe für beliebige Kunden- oder Unternehmensdaten.

Welcher Tarif nutzt Inhalte fürs Training?

Standardregel; zusätzliche Freigaben und Workspace-Vorgaben beachten.

Tarif / Zugang

Modelltraining

Was du tun solltest

Free, Go, Plus, Pro

Modelltraining

Nutzung möglich

Was du tun solltest

Trainings-Opt-out und Codex-Umgebungen prüfen

Business, Enterprise, Edu

Modelltraining

Standardmässig kein Training

Was du tun solltest

Richtigen Workspace und betriebliche Regeln verwenden

API

Modelltraining

Standardmässig kein Training

Was du tun solltest

Organisationseinstellungen, Verträge und Aufbewahrung gesondert prüfen

Modelltraining ausschalten: so geht’s

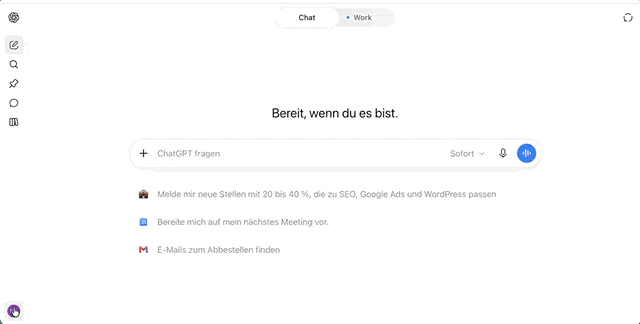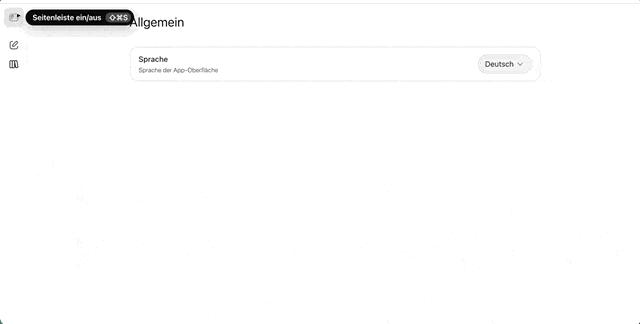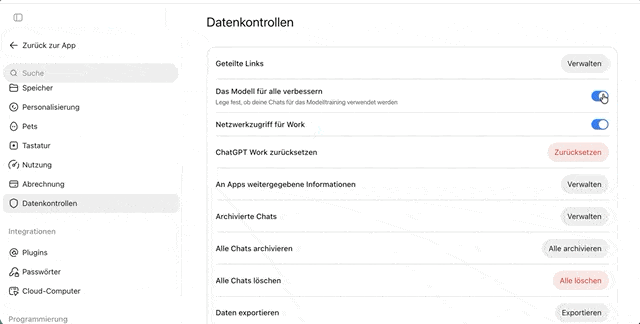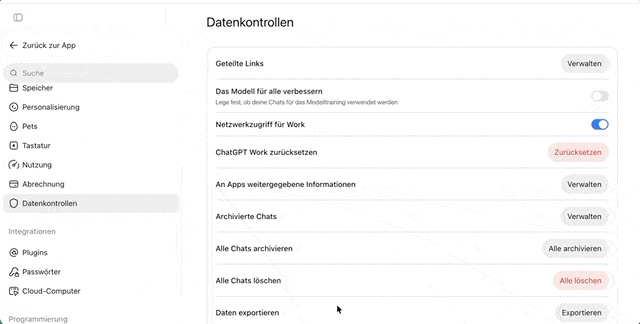
  1. Öffne Einstellungen → Datenkontrollen.
  2. Schalte „Das Modell für alle verbessern“ aus. Alternativ genügt „Do not train on my content“ im Privacy Portal.
  3. Prüfe bei Codex zusätzlich „Include environments“: Die Freigabe ganzer Arbeitsumgebungen hat eine eigene Einstellung.

Der Opt-out betrifft neue Gespräche und Aufgaben. Achtung bei freiwilligem Feedback per Daumen: Das zugehörige Gespräch kann trotzdem für Training verwendet werden.

Quelle: OpenAI: Training und Codex-Einstellungen

ChatGPT: Modelltraining unter Datenkontrollen deaktivieren
So findest du die Datenkontrollen (Beispieloberfläche).

Alltagsaufgaben mit versteckten Risiken

Nicht nur offensichtliche Geheimnisse verdienen Aufmerksamkeit.

E-Mails beantworten

Ein Verlauf kann Namen, Preise oder Beschwerden enthalten. Nur benötigte Auszüge teilen; den Entwurf vor dem Versand prüfen.

Bestellungen automatisieren

Kundendaten und Zahlungsaktionen betreffen echte Menschen. Rechte begrenzen und verbindliche Aktionen bestätigen lassen.

Buchhaltung prüfen

Belege können Konto- und Personendaten enthalten. Datenzugriff freigeben lassen, Ergebnisse prüfen und Änderungen kontrollieren.

Research und Berichte

Webseiten können irreführende Anweisungen enthalten; Prozess- und Geschäftsberichte interne Geheimnisse. Quellen überprüfen und sensible Zahlen entfernen.

Desktop, CLI und Chrome: der Zugriff zählt

Die Desktop-App macht die Verarbeitung nicht automatisch lokal oder offline. Auch bei lokal ausgeführten Codex-Aufgaben können Inhalte an den KI-Dienst übermittelt werden. Bei Anmeldung mit deinem ChatGPT-Konto gelten dessen Vorgaben; bei API-Nutzung ist die API-Konfiguration gesondert zu prüfen.

Quelle: OpenAI: Codex und Datenkontrollen

Die verlinkte Chrome-Erweiterung ist von OpenAI. Sie kann Browserkontext nutzen und Aufgaben in Webseiten ausführen. Im Store sind unter anderem Kommunikation, Finanzdaten und Webseiteninhalte als mögliche Datenkategorien genannt – das bedeutet nicht, dass alles automatisch gesammelt wird.

Quelle: Offizieller Chrome-Web-Store-Eintrag

Praktische Regel: Gib nur benötigte Websites und Dateien frei. Nutze ein separates Arbeitsprofil, kontrolliere verbundene Apps und lasse Versand, Zahlungen und Änderungen an Buchhaltungsdaten bestätigen. Eine fremde Erweiterung oder ein externer Dienst hat eigene Datenregeln.

Temporäre Chats: hilfreich, aber keine Geheimablage

Ein temporärer Chat erscheint nicht im Verlauf und wird nicht fürs Modelltraining genutzt, solange er temporär bleibt. OpenAI kann eine Kopie bis zu 30 Tage für Sicherheitszwecke behalten. Du kannst vor dem Start Personalisierung ausschalten; personalisierte temporäre Chats können vorhandene Erinnerungen nutzen, erstellen aber keine neuen.

Speicherst du ihn später als normalen Chat, gelten deine regulären Einstellungen. Bei externen Aktionen gelten zusätzlich die Regeln des Empfängers. Gut für einzelne Aufgaben – kein Ersatz für eine betriebliche Datenschutzprüfung.

Quelle: OpenAI: Temporäre Chats

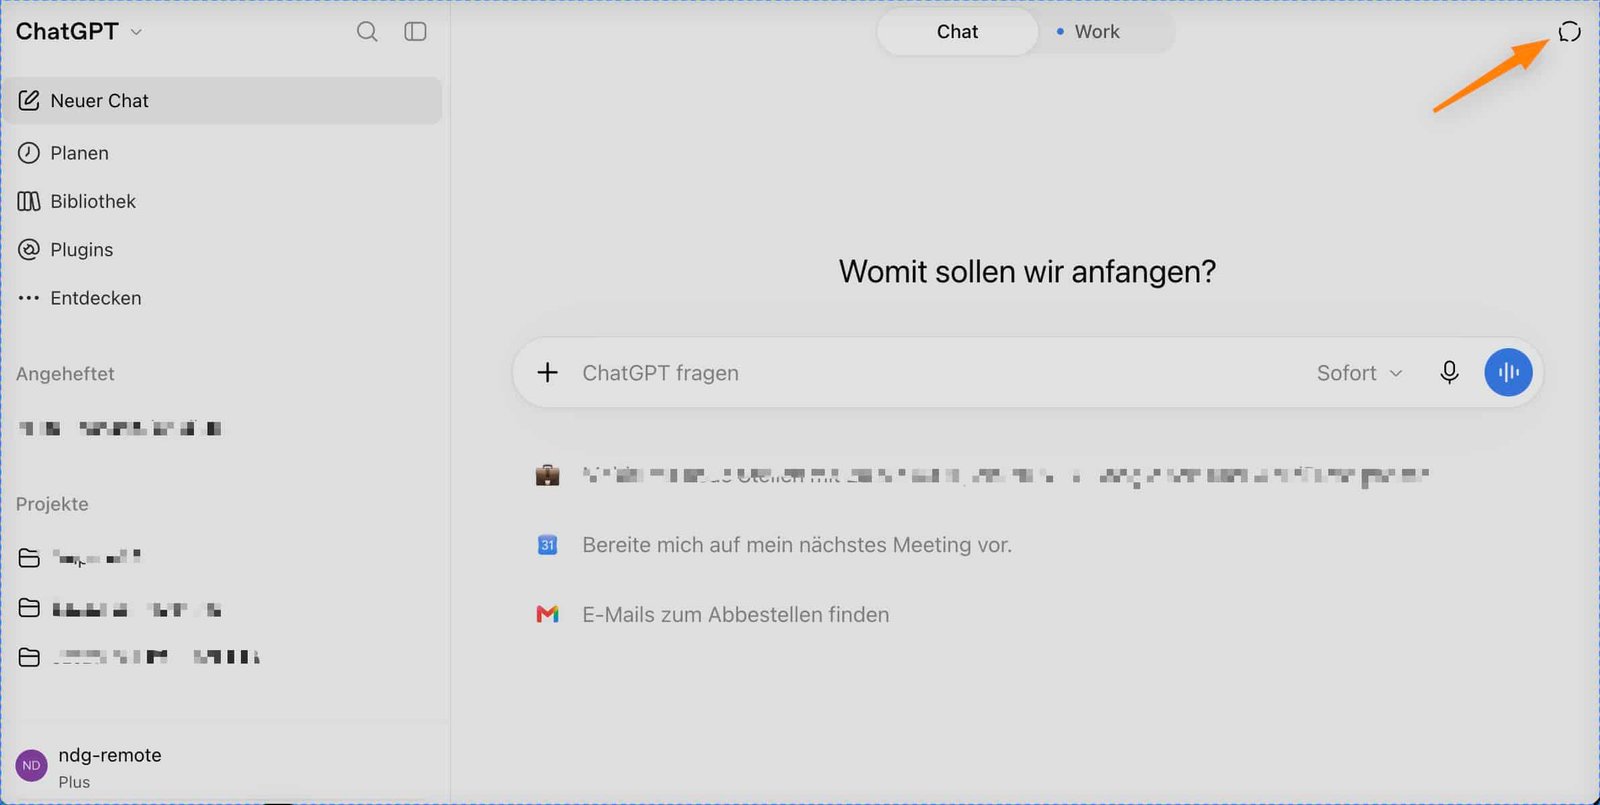
Position des Schalters für temporäre Chats; Oberfläche kann sich ändern
Temporärer Chat: der Schalter in der gezeigten Oberfläche.

Was Unternehmen für DSGVO und Schweizer DSG prüfen müssen

Das Schweizer DSG gilt auch für KI. In der EU bleiben die Pflichten der DSGVO bestehen. Entscheidend ist der konkrete Einsatz – nicht allein der Name des Abos.

  • Zweck und Daten: Nur benötigte Informationen verwenden. Rechtsgrundlage, Informationspflichten und Aufbewahrung klären. Namen entfernen genügt nicht, wenn der Kontext Personen identifiziert.
  • Verträge und Übermittlungen: Rollen festlegen; bei Auftragsverarbeitung einen passenden Vertrag prüfen. Unterauftragnehmer, Speicherorte und Voraussetzungen für Auslandübermittlungen einbeziehen.
  • Risiken: Besonders sensible Daten und automatisierte Entscheidungen gesondert bewerten; bei hohem Risiko eine Datenschutz-Folgenabschätzung prüfen.
  • Betrieb: Freigegebene Konten, MFA, minimale Rechte, aktuelle Geräte sowie klare Regeln für Mitarbeitende einsetzen. Ergebnisse und folgenreiche Aktionen menschlich kontrollieren.

Quelle: EDÖB: KI und Datenschutz

Quelle: CNIL: Generative KI sicher einführen

ISO 27001: ein Rahmen für Sicherheit

Die ISO/IEC-27000-Familie behandelt Informationssicherheitsmanagement; ISO/IEC 27001 enthält Anforderungen an ein Managementsystem. Für den KI-Einsatz hilft dieser Ansatz, Risiken, Verantwortlichkeiten und Kontrollen systematisch zu steuern. Eine Zertifizierung eines Anbieters macht deinen eigenen Einsatz nicht automatisch datenschutzkonform.

Quelle: ISO: ISO/IEC 27001

Häufige Fragen

Reicht ChatGPT Plus oder Pro für vertrauliche Geschäftsdaten?

Ein bezahlter Privattarif ersetzt weder Vertragsprüfung noch interne Freigabe. Training deaktivieren und den konkreten Einsatz bewerten; für organisierte Teamnutzung einen passenden Business-Workspace prüfen.

Ist „kein Training“ gleich „keine Speicherung“?

Nein. Trainingsnutzung und Speicherung sind verschiedene Fragen. Prüfe Aufbewahrung und Löschung für den jeweiligen Dienst und Workspace.

Gelten die Einstellungen auch für Codex und Erweiterungen?

Für ChatGPT-Gespräche und Codex-Aufgaben greift der beschriebene Opt-out. Codex-Umgebungen haben eine eigene Freigabe; externe Apps und fremde Erweiterungen eigene Regeln.

Darf ich einen E-Mail-Verlauf zusammenfassen lassen?

Prüfe vorher, welche personenbezogenen oder vertraulichen Informationen enthalten sind. Übertrage möglichst einen bereinigten Auszug und kontrolliere den Antwortentwurf vor dem Versand.

Bewusst starten

Für Privatpersonen: Training ausschalten, sparsam teilen, Erweiterungen prüfen. Für Unternehmen: Zusätzlich Verträge, Risiken und Freigaben klären. Erst danach Prozesse automatisieren.

Quellen geprüft am 7. Oktober 2026. Die Schritte sind eine Orientierung; die rechtliche Bewertung hängt vom konkreten Einsatz ab.

Deine nächste Idee beginnt hier.

Weitere Gedanken findest du im Pepper Digital Magazin.